5 °C


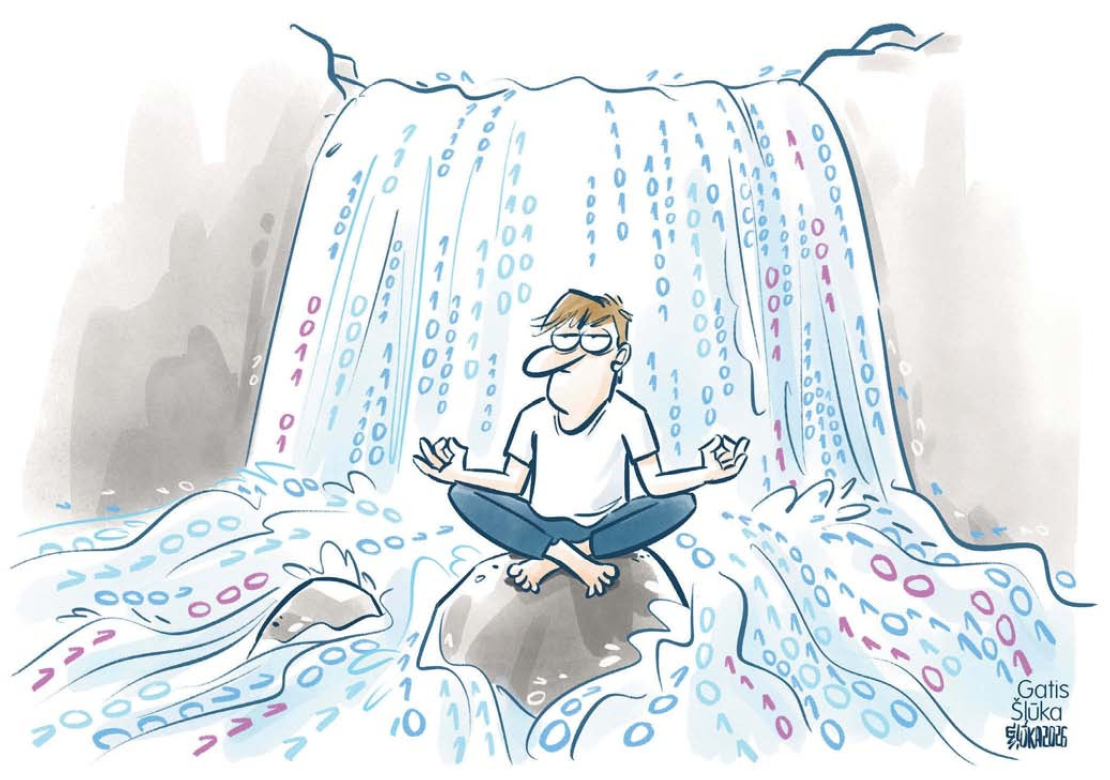
Pēdējā laikā regulārajām ziņām par dažādiem kiberuzbrukumiem, personu datu noplūdēm nupat pievienojies kārtējais fakts, kas liek satraukties cilvēkiem. Bet citi cilvēki, secinot, ka nespēj neko ietekmēt, izlemj, ka tamlīdzīgas ziņas jāuztver vēsā mierā.
Proti, tiešsaistes izdevums "Cybernews" nupat ziņojis, ka no telekomunikāciju pakalpojumu sniedzēja "CSCTelecom" atzara Latvijā datubāzes varētu būt noplūduši 125 miljoni īsziņu no bankām "Swedbank", SEB, ārkārtējo situāciju dienesta līnijas 112 un desmitiem mazumtirgotāju. "CSCTelecom" drošības nepilnības dēļ publiski pieejamie dati ir no 2022. gada oktobra līdz 2026. gada septembrim. Publiski bija pieejami uzņēmumu nosaukumi, tālruņu numuri, uz kuriem tika nosūtītas ziņas, pilns īsziņas saturs, piemēram, autentifikācijas kodi, pagaidu paroles, medicīnisko testu rezultāti, rezervācijas informācija, piegādes atjauninājumi ar vārdiem un adresēm, ceļojumu rezervāciju datumi un bankas darījumu paziņojumi u. c. dati. "Swedbank" ir apturējusi šā pakalpojuma sniedzēja izmantošanu un ir pieprasījusi visu nepieciešamo informāciju, lai pilnībā izvērtētu incidenta apmēru un iespējamo ietekmi uz bankas klientiem. Banka aicina klientus saglabāt modrību un neuzticēties aizdomīgām īsziņām, telefona zvaniem vai e-pastiem, kuros tiek prasīti personas dati, paroles, autentifikācijas kodi vai cita sensitīva informācija. Arī lidsabiedrība "Air Baltic" aicina klientus būt īpaši piesardzīgiem ar īsziņām, e-pastiem un zvaniem, kas šķietami nāk no "Air Baltic", īpašu uzmanību pievēršot ziņām, kurās lūgts steidzami rīkoties, atvērt saiti, apstiprināt rezervāciju vai norādīt personas, maksājumu kartes vai pieteikšanās datus. Kiberincidentu novēršanas institūcija "Cert.lv" pieprasījusi "CSCTelecom" veikt padziļinātu situācijas izmeklēšanu, lai noskaidrotu faktiskos apstākļus un izvērtētu, vai pastāv pierādījumos balstītas pazīmes, kas apstiprinātu iespējamu datu noplūdi no uzņēmuma infrastruktūras.

Aptauja
Vai jūs uztrauc kiberdrošība Latvijā?
Izvēlies savu soctīklu platformu, lai sekotu LASI.LV: Facebook, X, Bluesky, Draugiem, Threads vai arī Instagram. Pievienojies mūsu lasītāju pulkam, lai saņemtu īpaši tev atlasītu noderīgu, praktisku un aktuālu saturu.
Pieraksties LASI.LV redaktora vēstkopai šeit.
Pieraksties vēstkopai un divas reizes nedēļā saņem padziļinātu LASI.LV galvenā redaktora aktuālo ziņu, kompetentu viedokļu un interesantāko interviju apkopojumu.
Ko tu saņemsi:
- Daudzveidīgus komentārus un kompetentus Latvijas Mediju žurnālistu un autoru viedokļus par aktuālo
- Ekspertu komentārus par dažādiem praktiskiem, noderīgiem tematiem
- Aizraujošus materiālus par vēsturi, psiholoģiju, kultūru
- Gata Šļūkas karikatūru
- Tavā e-pasta kastītē katru ceturtdienu
Pēdējā laikā regulārajām ziņām par dažādiem kiberuzbrukumiem, personu datu noplūdēm nupat pievienojies kārtējais fakts, kas liek satraukties cilvēkiem. Bet citi cilvēki, secinot, ka nespēj neko ietekmēt, izlemj, ka tamlīdzīgas ziņas jāuztver vēsā mierā.
Proti, tiešsaistes izdevums "Cybernews" nupat ziņojis, ka no telekomunikāciju pakalpojumu sniedzēja "CSCTelecom" atzara Latvijā datubāzes varētu būt noplūduši 125 miljoni īsziņu no bankām "Swedbank", SEB, ārkārtējo situāciju dienesta līnijas 112 un desmitiem mazumtirgotāju. "CSCTelecom" drošības nepilnības dēļ publiski pieejamie dati ir no 2022. gada oktobra līdz 2026. gada septembrim. Publiski bija pieejami uzņēmumu nosaukumi, tālruņu numuri, uz kuriem tika nosūtītas ziņas, pilns īsziņas saturs, piemēram, autentifikācijas kodi, pagaidu paroles, medicīnisko testu rezultāti, rezervācijas informācija, piegādes atjauninājumi ar vārdiem un adresēm, ceļojumu rezervāciju datumi un bankas darījumu paziņojumi u. c. dati. "Swedbank" ir apturējusi šā pakalpojuma sniedzēja izmantošanu un ir pieprasījusi visu nepieciešamo informāciju, lai pilnībā izvērtētu incidenta apmēru un iespējamo ietekmi uz bankas klientiem. Banka aicina klientus saglabāt modrību un neuzticēties aizdomīgām īsziņām, telefona zvaniem vai e-pastiem, kuros tiek prasīti personas dati, paroles, autentifikācijas kodi vai cita sensitīva informācija. Arī lidsabiedrība "Air Baltic" aicina klientus būt īpaši piesardzīgiem ar īsziņām, e-pastiem un zvaniem, kas šķietami nāk no "Air Baltic", īpašu uzmanību pievēršot ziņām, kurās lūgts steidzami rīkoties, atvērt saiti, apstiprināt rezervāciju vai norādīt personas, maksājumu kartes vai pieteikšanās datus. Kiberincidentu novēršanas institūcija "Cert.lv" pieprasījusi "CSCTelecom" veikt padziļinātu situācijas izmeklēšanu, lai noskaidrotu faktiskos apstākļus un izvērtētu, vai pastāv pierādījumos balstītas pazīmes, kas apstiprinātu iespējamu datu noplūdi no uzņēmuma infrastruktūras.
Aptauja
Vai jūs uztrauc kiberdrošība Latvijā?
Izvēlies savu soctīklu platformu, lai sekotu LASI.LV: Facebook, X, Bluesky, Draugiem, Threads vai arī Instagram. Pievienojies mūsu lasītāju pulkam, lai saņemtu īpaši tev atlasītu noderīgu, praktisku un aktuālu saturu.
Pieraksties LASI.LV redaktora vēstkopai šeit.
Pieraksties vēstkopai un divas reizes nedēļā saņem padziļinātu LASI.LV galvenā redaktora aktuālo ziņu, kompetentu viedokļu un interesantāko interviju apkopojumu.
Ko tu saņemsi:
- Daudzveidīgus komentārus un kompetentus Latvijas Mediju žurnālistu un autoru viedokļus par aktuālo
- Ekspertu komentārus par dažādiem praktiskiem, noderīgiem tematiem
- Aizraujošus materiālus par vēsturi, psiholoģiju, kultūru
- Gata Šļūkas karikatūru
- Tavā e-pasta kastītē katru ceturtdienu








, Latvijas Universitātes rektors, profesors Gundars Bērziņš, Latvijas Universitātes profesors, Sociālo un politisko pētījumu institūta vadošais pētnieks Daunis Auers, "Elektrum" valdes locekle, attīstības direktore Ilvija Boreiko, Rīgas Tehniskās universitātes rektors Tālis Juhna un ārlietu ministres Baibas Bražes padomnieks drošības un noturētspējas jautājumos Tomass Pildegovičs. Jautājumus uzdeva foruma moderators Mārtiņš Daugulis.")




 un viņa mīļākā, Pekinas aģente Elisa Huana fiksēti pametam restorānu Taipejā, Taivānā.")

















.")