7.4 °C

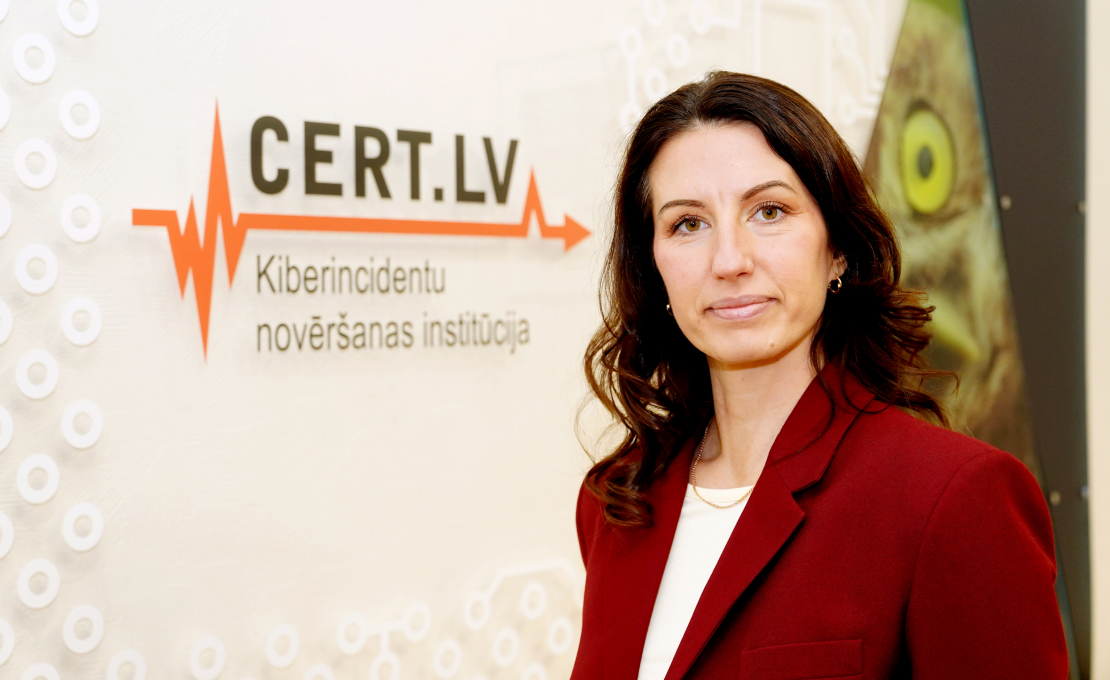
PHP programmēšanas valodā atklātās kritiskās drošības ievainojamības izgaismoja iestāžu kiberdrošības aklos punktus, sacīja kiberincidentu novēršanas institūcijas "Cert.lv" informācijas sistēmu drošības analītiķe un starptautiskās sadarbības vadītāja Dana Ludviga.
PHP programmēšanas valodā globālā mērogā atklāto kritisko drošības ievainojamību dēļ 21. oktobrī ierobežoja piekļuvi vairākām tīmekļvietnēm visā pasaulē, tostarp Latvijā. Ludviga norādīja, ka divu dienu laikā pēc paziņojuma 95% valsts būtisko un kritiskās infrastruktūras resursu, kuriem bija nepieciešams atjaunināt PHP versiju, šo atjauninājumu veica un atkal kļuva pieejami lietotājiem no Latvijas IP adresēm. Lielākā daļa šo resursu nākamajā nedēļā bija pieejami arī no ārvalstu IP adresēm.
Vienlaikus "Cert.lv" sazinājās arī ar privātā sektora pārstāvjiem, kuru resursiem varētu būt līdzīgas problēmas, lai atgādinātu par nepieciešamību veikt atjauninājumus.
Ludviga uzsvēra, ka atjaunošanas process kopumā noritēja veiksmīgi. Viņasprāt, resursu īslaicīga slēgšana neliecina par vāju kiberdrošību, bet gan par spēju ātri un operatīvi rīkoties, laikus novēršot kritiskas ievainojamības, nevis gaidot, kamēr tās izmantos uzbrucēji. Viņa salīdzināja šo procesu ar durvju aizvēršanu līdz brīdim, kad ir pārliecība par drošību.
"Cert.lv" vairāk satrauc publiskais sektors un kritiskā infrastruktūra, taču Ludviga vērtēja, ka situācija šajā jomā ir laba. Viņa skaidroja, ka valsts un pašvaldību iestāžu tīmekļvietnēm ir centralizēts risinājums - Tīmekļvietņu vienotā platforma —, kas ļāva ar vienu lēmumu tās operatīvi slēgt, atjaunināt un atkal pieslēgt. Viņas ieskatā platforma šajā situācijā labi apliecināja savu nepieciešamību.
Savukārt pārējo tīmekļvietņu atjaunošana bija atkarīga no tā, kā katrs to uztur un cik jaunas versijas izmanto. Ludviga norādīja, ka šis PHP gadījums izgaismoja, cik svarīgi ir neatlikt atjauninājumu veikšanu. Viņa skaidroja, ka vietņu atvēršana kavējas galvenokārt tādēļ, ka tiek izmantotas pārāk vecas versijas, kurām nav pieejami tiešie atjauninājumi. Šādos gadījumos vispirms jāveic iepriekš iekavētie darbi un tikai pēc tam iespējams uzstādīt drošības atjauninājumus.
Vienlaikus Ludviga uzsvēra, ka kopumā sabiedrībai būtiskākie resursi tika atbildīgi slēgti, operatīvi atjaunināti un ātri atvērti.
Runājot par privāto sektoru, viņa norādīja, ka "Cert.lv" vērtēs uzņēmumu reakciju uz individuālajiem atgādinājumiem, kurus institūcija tiem nosūtījusi. Ludviga uzsvēra, ka atjauninājumu veikšana ir katra uzņēmuma atbildība.
Pēc viņas teiktā, šis incidents bija labs vingrinājums, jo daudzi uzņēmēji, iespējams, apzinājās, ka nezina, kuri viņu IT resursi ir publiski pieejami un kuri no tiem darbojas uz PHP. Ludviga uzsvēra, ka tā bija iespēja īsā laikā apzināt uzņēmumu rīcībā esošos resursus un iekļaut šo informāciju darbības nepārtrauktības plānos. Viņas vērtējumā, ja nākotnē notiks līdzīgs incidents, uzņēmumi būs tam labāk sagatavoti.
Ludviga norādīja, ka izmaiņas novērojamas sarunās ar publiskā sektora pārstāvjiem. Viņa skaidroja, ka līdz šim iestāžu iekšējie noteikumi bieži neparedzēja IT vadītājiem vai kiberdrošības pārvaldniekiem tiesības patstāvīgi pieņemt šādus lēmumus, tādēļ bija jāgaida vadības atbilde. Tagad iestādes arvien biežāk šādas pilnvaras, piemēram, lemt par IT resursu operatīvu īslaicīgu slēgšanu, nodod tieši šiem speciālistiem, lai izvairītos no ilgstoša lēmumu pieņemšanas procesa.
Ludvigas ieskatā šis gadījums labi izgaismoja iestāžu kiberdrošības aklos punktus. Viņa norādīja, ka mākslīgais intelekts ļauj ievainojamības atrast un izmantot daudz ātrāk, tādēļ līdzīgas situācijas, visticamāk, atkārtosies. Pēc viņas teiktā, steidzama būtisku resursu atjaunināšana var kļūt par ierastu praksi, kurai nepieciešams gatavoties jau tagad.
Izvēlies savu soctīklu platformu, lai sekotu LASI.LV: Facebook, X, Bluesky, Draugiem, Threads vai arī Instagram. Pievienojies mūsu lasītāju pulkam, lai saņemtu īpaši tev atlasītu noderīgu, praktisku un aktuālu saturu.
Pieraksties LASI.LV redaktora vēstkopai šeit.
Pieraksties vēstkopai un divas reizes nedēļā saņem padziļinātu LASI.LV galvenā redaktora aktuālo ziņu, kompetentu viedokļu un interesantāko interviju apkopojumu.
Ko tu saņemsi:
- Daudzveidīgus komentārus un kompetentus Latvijas Mediju žurnālistu un autoru viedokļus par aktuālo
- Ekspertu komentārus par dažādiem praktiskiem, noderīgiem tematiem
- Aizraujošus materiālus par vēsturi, psiholoģiju, kultūru
- Gata Šļūkas karikatūru
- Tavā e-pasta kastītē katru ceturtdienu

PHP programmēšanas valodā atklātās kritiskās drošības ievainojamības izgaismoja iestāžu kiberdrošības aklos punktus, sacīja kiberincidentu novēršanas institūcijas "Cert.lv" informācijas sistēmu drošības analītiķe un starptautiskās sadarbības vadītāja Dana Ludviga.
PHP programmēšanas valodā globālā mērogā atklāto kritisko drošības ievainojamību dēļ 21. oktobrī ierobežoja piekļuvi vairākām tīmekļvietnēm visā pasaulē, tostarp Latvijā. Ludviga norādīja, ka divu dienu laikā pēc paziņojuma 95% valsts būtisko un kritiskās infrastruktūras resursu, kuriem bija nepieciešams atjaunināt PHP versiju, šo atjauninājumu veica un atkal kļuva pieejami lietotājiem no Latvijas IP adresēm. Lielākā daļa šo resursu nākamajā nedēļā bija pieejami arī no ārvalstu IP adresēm.
Vienlaikus "Cert.lv" sazinājās arī ar privātā sektora pārstāvjiem, kuru resursiem varētu būt līdzīgas problēmas, lai atgādinātu par nepieciešamību veikt atjauninājumus.
Ludviga uzsvēra, ka atjaunošanas process kopumā noritēja veiksmīgi. Viņasprāt, resursu īslaicīga slēgšana neliecina par vāju kiberdrošību, bet gan par spēju ātri un operatīvi rīkoties, laikus novēršot kritiskas ievainojamības, nevis gaidot, kamēr tās izmantos uzbrucēji. Viņa salīdzināja šo procesu ar durvju aizvēršanu līdz brīdim, kad ir pārliecība par drošību.
"Cert.lv" vairāk satrauc publiskais sektors un kritiskā infrastruktūra, taču Ludviga vērtēja, ka situācija šajā jomā ir laba. Viņa skaidroja, ka valsts un pašvaldību iestāžu tīmekļvietnēm ir centralizēts risinājums - Tīmekļvietņu vienotā platforma —, kas ļāva ar vienu lēmumu tās operatīvi slēgt, atjaunināt un atkal pieslēgt. Viņas ieskatā platforma šajā situācijā labi apliecināja savu nepieciešamību.
Savukārt pārējo tīmekļvietņu atjaunošana bija atkarīga no tā, kā katrs to uztur un cik jaunas versijas izmanto. Ludviga norādīja, ka šis PHP gadījums izgaismoja, cik svarīgi ir neatlikt atjauninājumu veikšanu. Viņa skaidroja, ka vietņu atvēršana kavējas galvenokārt tādēļ, ka tiek izmantotas pārāk vecas versijas, kurām nav pieejami tiešie atjauninājumi. Šādos gadījumos vispirms jāveic iepriekš iekavētie darbi un tikai pēc tam iespējams uzstādīt drošības atjauninājumus.
Vienlaikus Ludviga uzsvēra, ka kopumā sabiedrībai būtiskākie resursi tika atbildīgi slēgti, operatīvi atjaunināti un ātri atvērti.
Runājot par privāto sektoru, viņa norādīja, ka "Cert.lv" vērtēs uzņēmumu reakciju uz individuālajiem atgādinājumiem, kurus institūcija tiem nosūtījusi. Ludviga uzsvēra, ka atjauninājumu veikšana ir katra uzņēmuma atbildība.
Pēc viņas teiktā, šis incidents bija labs vingrinājums, jo daudzi uzņēmēji, iespējams, apzinājās, ka nezina, kuri viņu IT resursi ir publiski pieejami un kuri no tiem darbojas uz PHP. Ludviga uzsvēra, ka tā bija iespēja īsā laikā apzināt uzņēmumu rīcībā esošos resursus un iekļaut šo informāciju darbības nepārtrauktības plānos. Viņas vērtējumā, ja nākotnē notiks līdzīgs incidents, uzņēmumi būs tam labāk sagatavoti.
Ludviga norādīja, ka izmaiņas novērojamas sarunās ar publiskā sektora pārstāvjiem. Viņa skaidroja, ka līdz šim iestāžu iekšējie noteikumi bieži neparedzēja IT vadītājiem vai kiberdrošības pārvaldniekiem tiesības patstāvīgi pieņemt šādus lēmumus, tādēļ bija jāgaida vadības atbilde. Tagad iestādes arvien biežāk šādas pilnvaras, piemēram, lemt par IT resursu operatīvu īslaicīgu slēgšanu, nodod tieši šiem speciālistiem, lai izvairītos no ilgstoša lēmumu pieņemšanas procesa.
Ludvigas ieskatā šis gadījums labi izgaismoja iestāžu kiberdrošības aklos punktus. Viņa norādīja, ka mākslīgais intelekts ļauj ievainojamības atrast un izmantot daudz ātrāk, tādēļ līdzīgas situācijas, visticamāk, atkārtosies. Pēc viņas teiktā, steidzama būtisku resursu atjaunināšana var kļūt par ierastu praksi, kurai nepieciešams gatavoties jau tagad.
Izvēlies savu soctīklu platformu, lai sekotu LASI.LV: Facebook, X, Bluesky, Draugiem, Threads vai arī Instagram. Pievienojies mūsu lasītāju pulkam, lai saņemtu īpaši tev atlasītu noderīgu, praktisku un aktuālu saturu.
Pieraksties LASI.LV redaktora vēstkopai šeit.
Pieraksties vēstkopai un divas reizes nedēļā saņem padziļinātu LASI.LV galvenā redaktora aktuālo ziņu, kompetentu viedokļu un interesantāko interviju apkopojumu.
Ko tu saņemsi:
- Daudzveidīgus komentārus un kompetentus Latvijas Mediju žurnālistu un autoru viedokļus par aktuālo
- Ekspertu komentārus par dažādiem praktiskiem, noderīgiem tematiem
- Aizraujošus materiālus par vēsturi, psiholoģiju, kultūru
- Gata Šļūkas karikatūru
- Tavā e-pasta kastītē katru ceturtdienu